SupplyGraph
ストックにはログインが必要です
ソフトウェアサプライチェーンのための有向グラフ到達可能性解析
Artificial Intelligence
GitHub
Tech
Security
概要
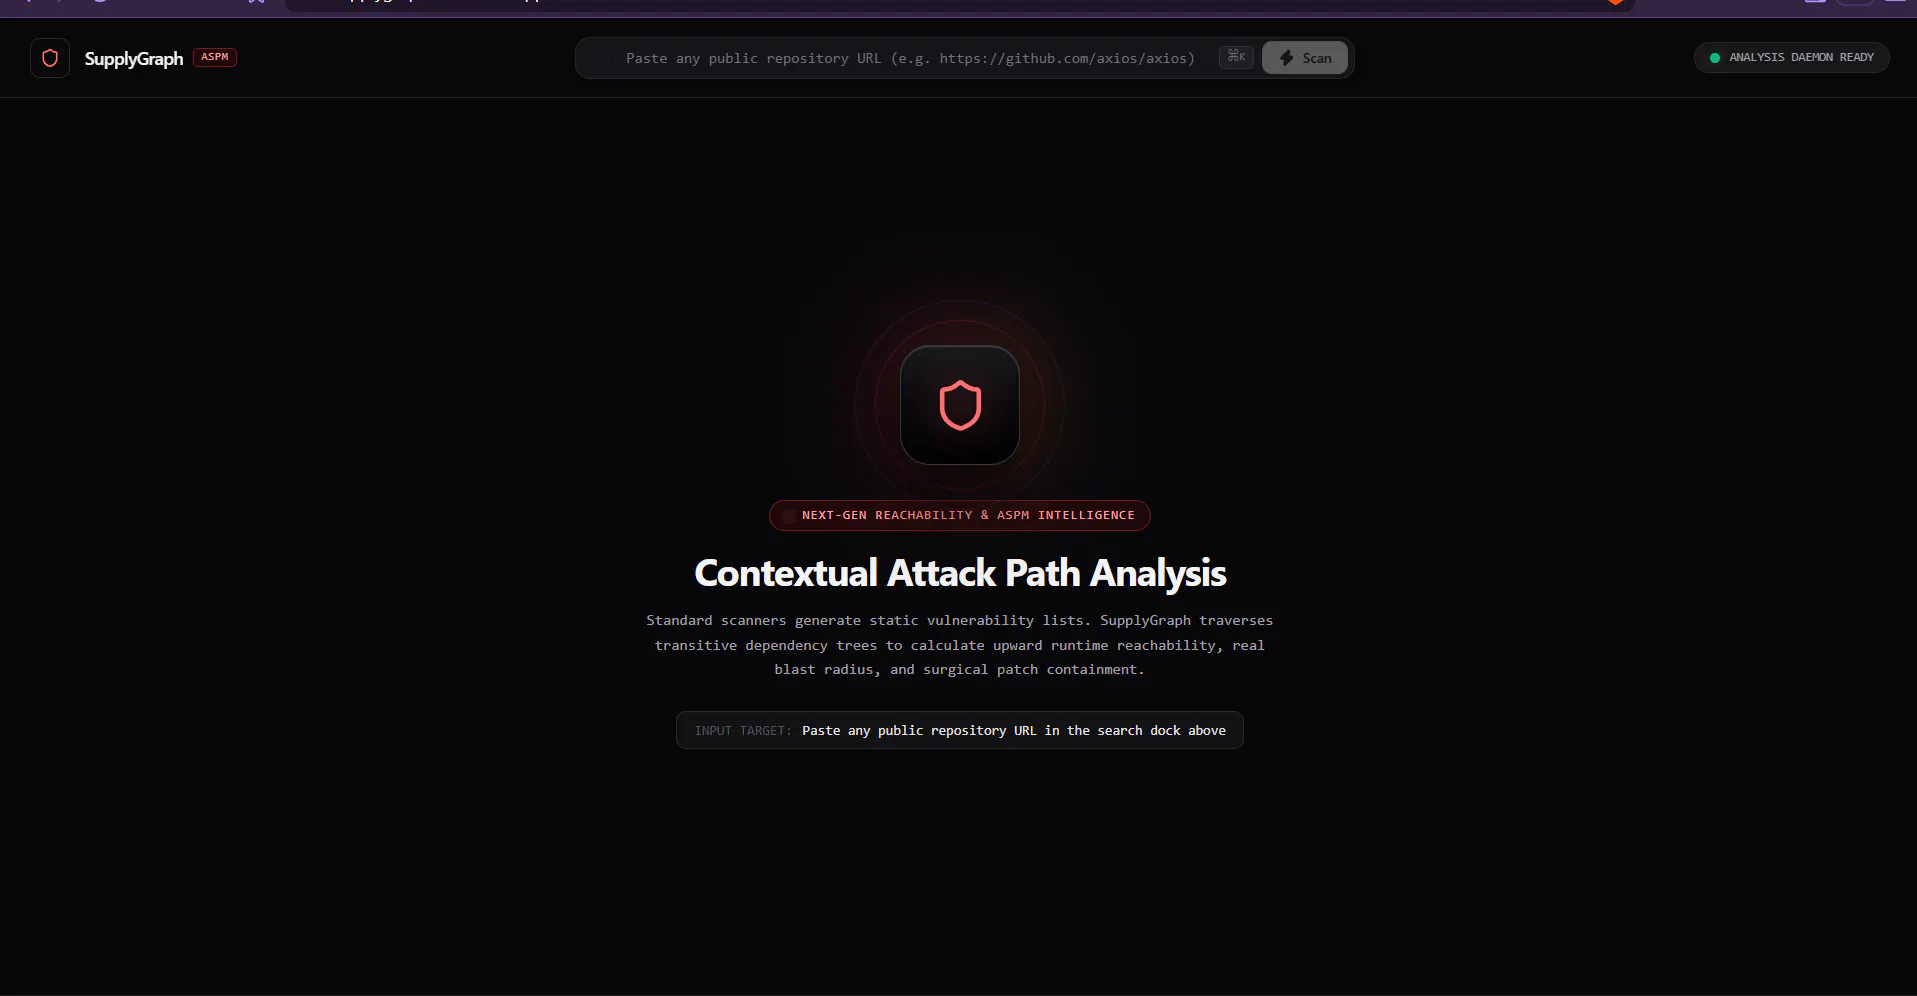
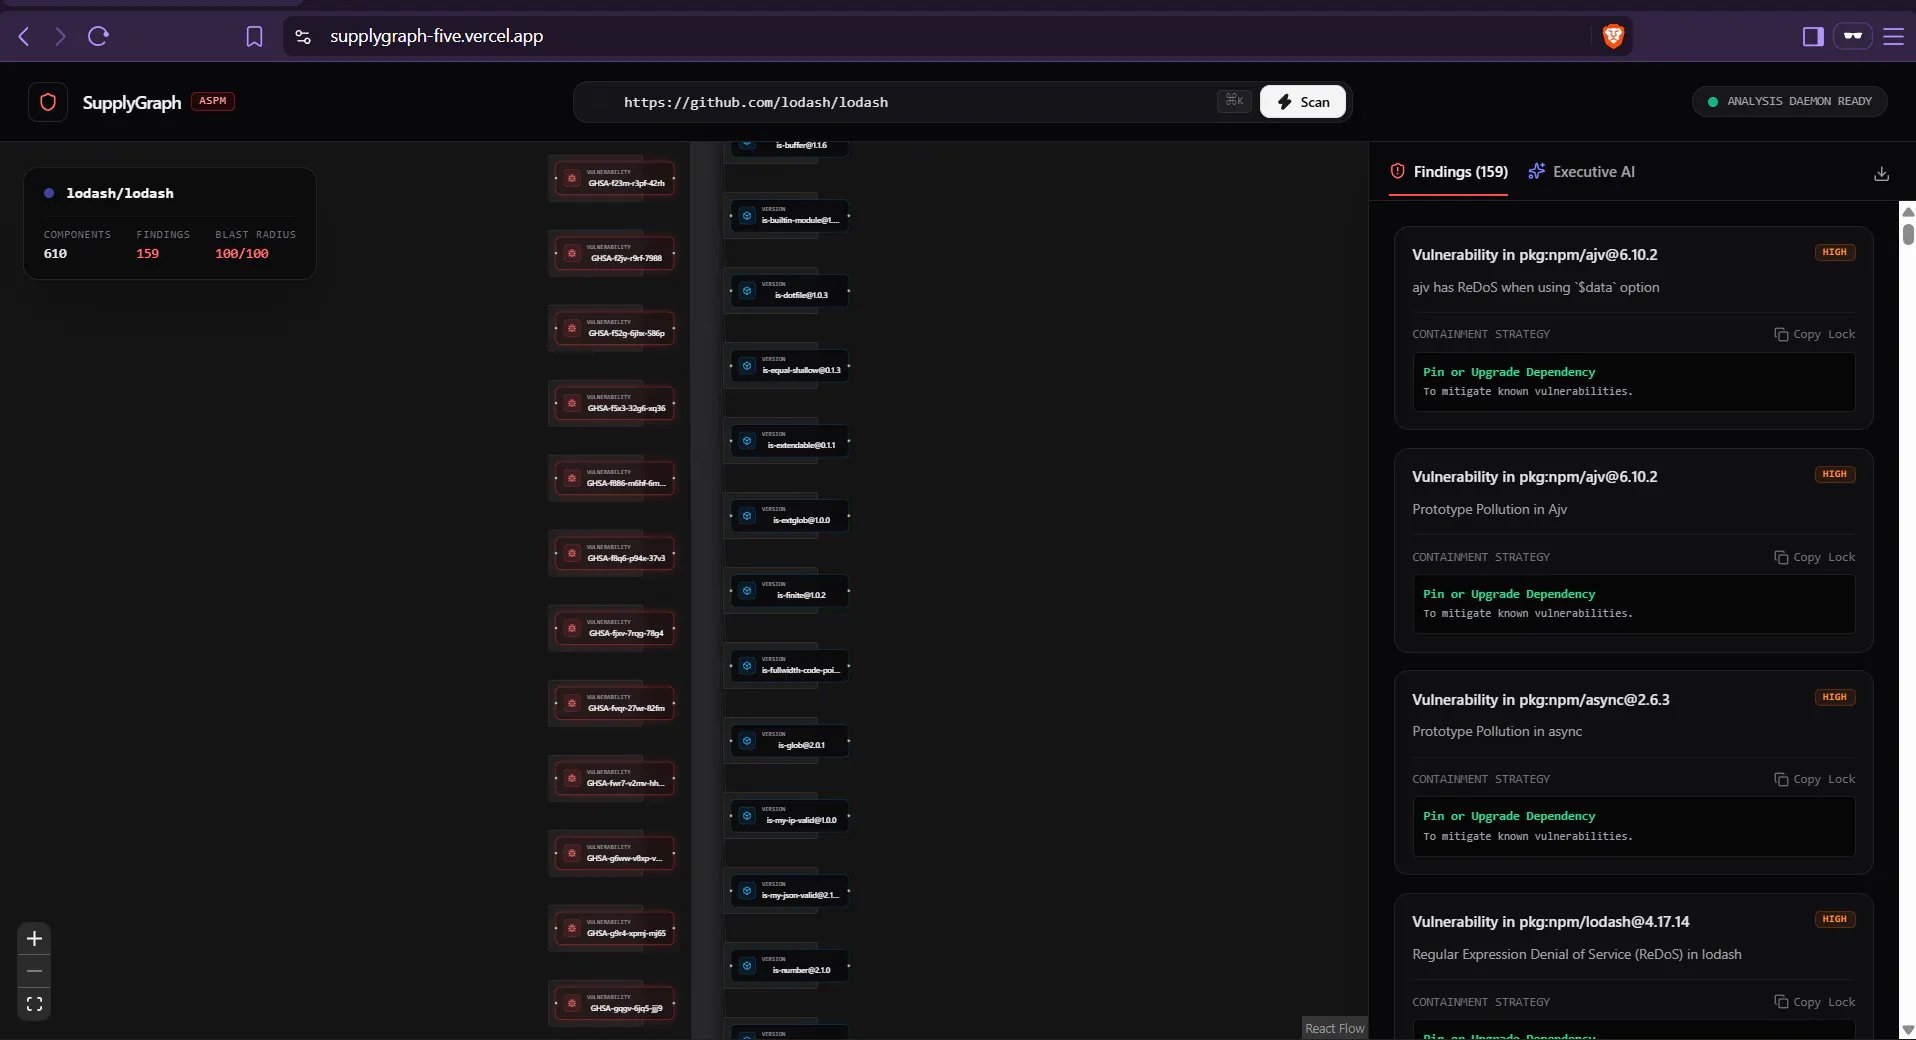
- ソフトウェアの依存関係を有向グラフとして可視化し、脆弱なパッケージが最終的なアプリケーションへ到達する経路を分析します。
- 依存関係の構造をルートアプリケーションまで遡って評価し、脆弱性が実際に影響を及ぼす範囲を明確にします。
主な特徴
- 依存関係を有向アタックツリーとしてモデル化し、単純なパッケージ検出では見落としやすい到達経路を解析します。
- 実際には利用されていない脆弱性に起因するCVEの誤警報を抑え、優先的に対応すべきリスクを絞り込めます。
- 影響を受けるパッケージに対して、必要な箇所だけを対象とするパッケージ上書きを行えます。
こんな人におすすめ
- ソフトウェアサプライチェーンのリスクを、依存パッケージの有無ではなく実際の到達可能性に基づいて評価したい開発・セキュリティチーム。
- CVEアラートの件数が多く、誤警報の削減と本当の影響範囲の把握を同時に進めたい組織。
投票数: 1