Mugiwara Security
ストックにはログインが必要です
報告する前に、脆弱性を実証します。
Artificial Intelligence
Developer Tools
GitHub
Security
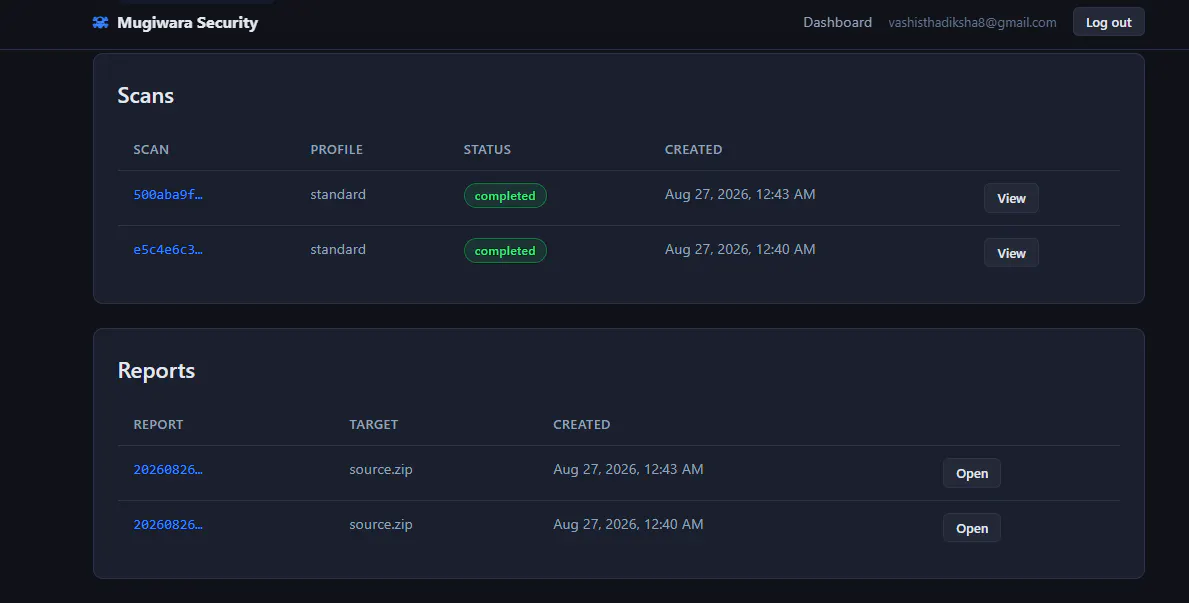
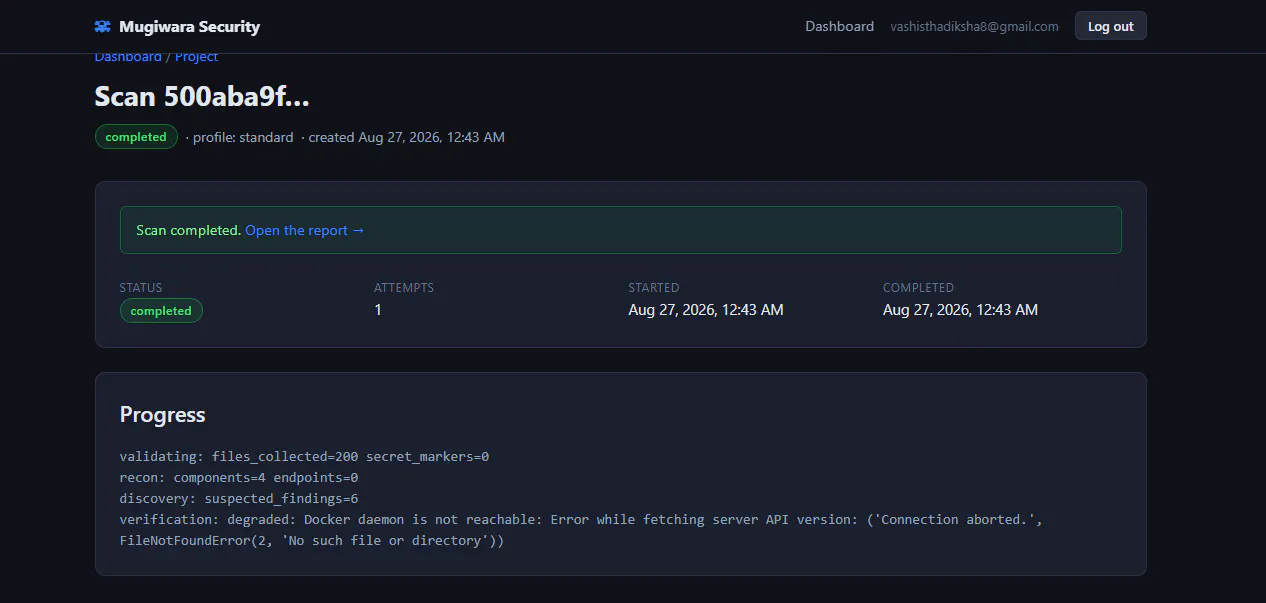
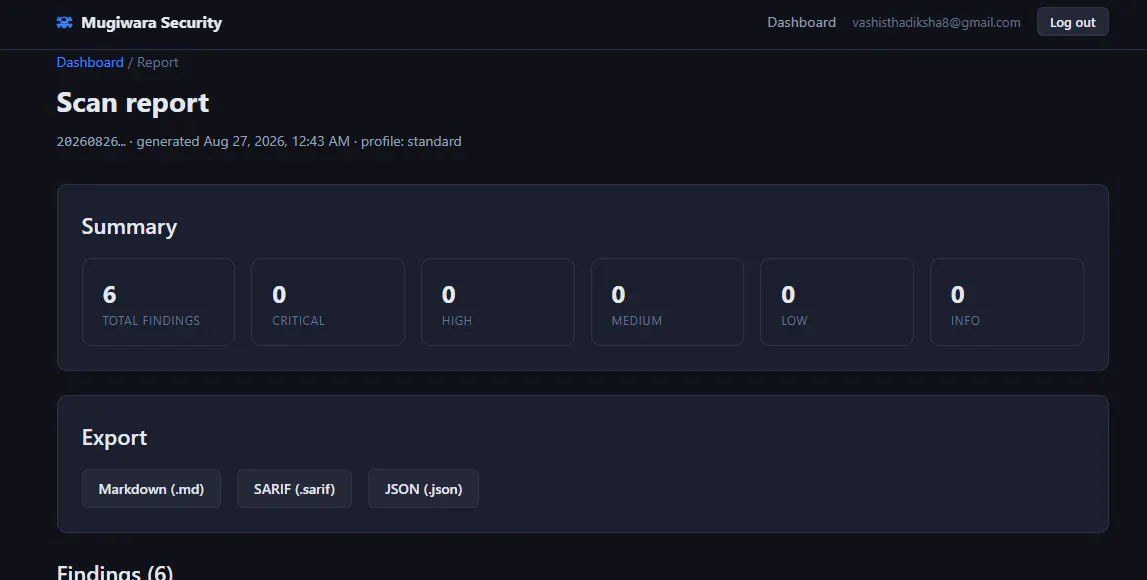
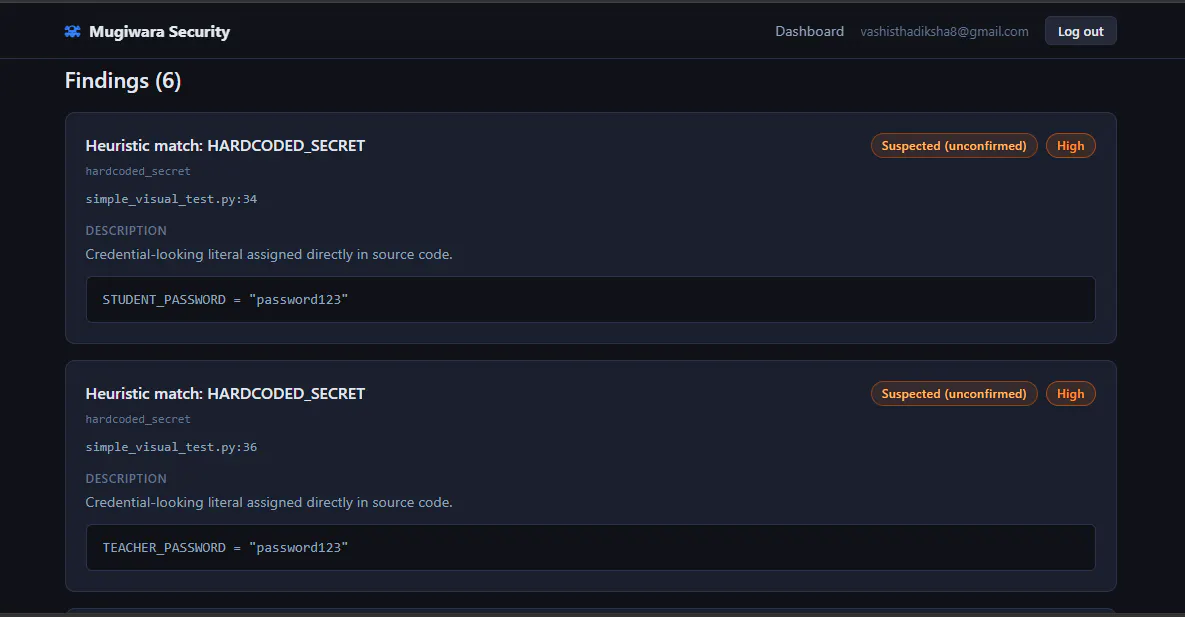
概要
- Mugiwaraは、脆弱性を検出するだけでなく、実際に攻撃が成功するかを検証してから報告するセキュリティスキャナーです。
- PoCエクスプロイトを隔離コンテナで実行し、検証済みの問題にはAIがパッチを適用して、修正の有効性まで再確認します。
- モデルを含むすべての処理がローカルで完結するため、ソースコードを外部サービスへ送信せずに利用できます。
特徴
- 大量の警告を無差別に提示するのではなく、攻撃が実際に成立した脆弱性に絞って報告し、セキュリティ診断のノイズを抑えます。
- AIが使い捨てのコードコピーを修正し、元の攻撃手法を再実行することで、修正が形だけでなく実際に機能するかを検証します。
- 現時点のV0はPythonのインジェクション系脆弱性に対応しており、誤検知の削減を重視して開発されています。
こんな人におすすめ
- 誤検知の多いセキュリティツールに不信感を持ち、本当に悪用可能な問題だけを効率よく確認したい開発者やセキュリティ担当者。
- ソースコードを外部へ送信できない環境で、ローカル完結型の脆弱性検証ツールを導入したいチーム。
- 脆弱性の発見だけでなく、AIによる修正と攻撃再実行まで含めて、対策の実効性を確かめたい人。
投票数: 16