Novus Aegis AI
ストックにはログインが必要です
攻撃者が動き出す前に捕捉する。
Artificial Intelligence
Security
Privacy
概要
- 自律型SOCアナリストと自己修復型LLMハニーポットを一つの画面に統合し、検知から調査、封じ込めまでを自動化するAIセキュリティ基盤です。
- 攻撃者の行動をリアルタイムでMITRE ATT&CKや既知の脅威グループに関連付け、単なるログやアラートではなく、対応判断に使える脅威インテリジェンスを生成します。
主な特徴
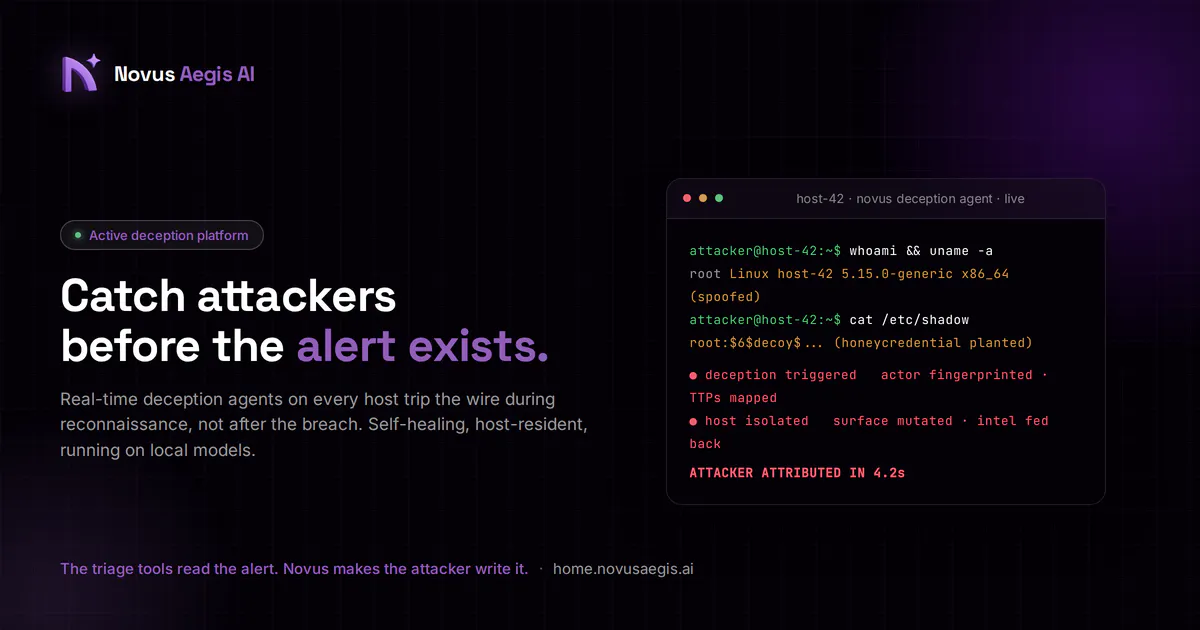
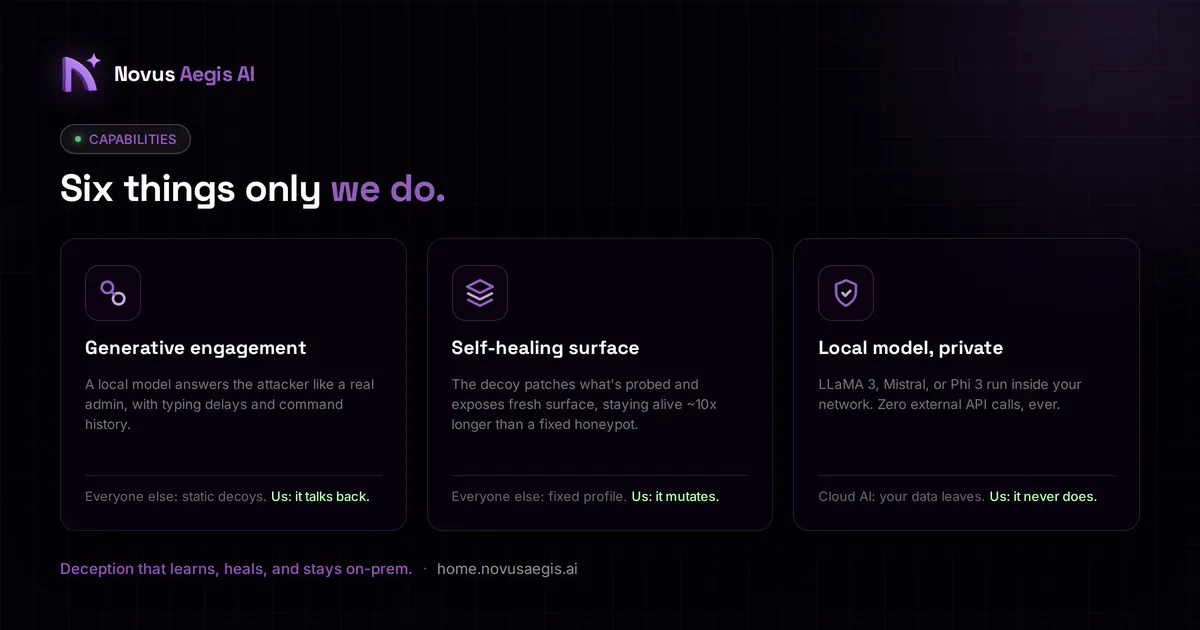
- 実システムと区別しにくいLLMハニーポットが攻撃者に動的に応答し、接触後は自動で変化・認証情報を更新・再起動するため、発見や回避を困難にします。
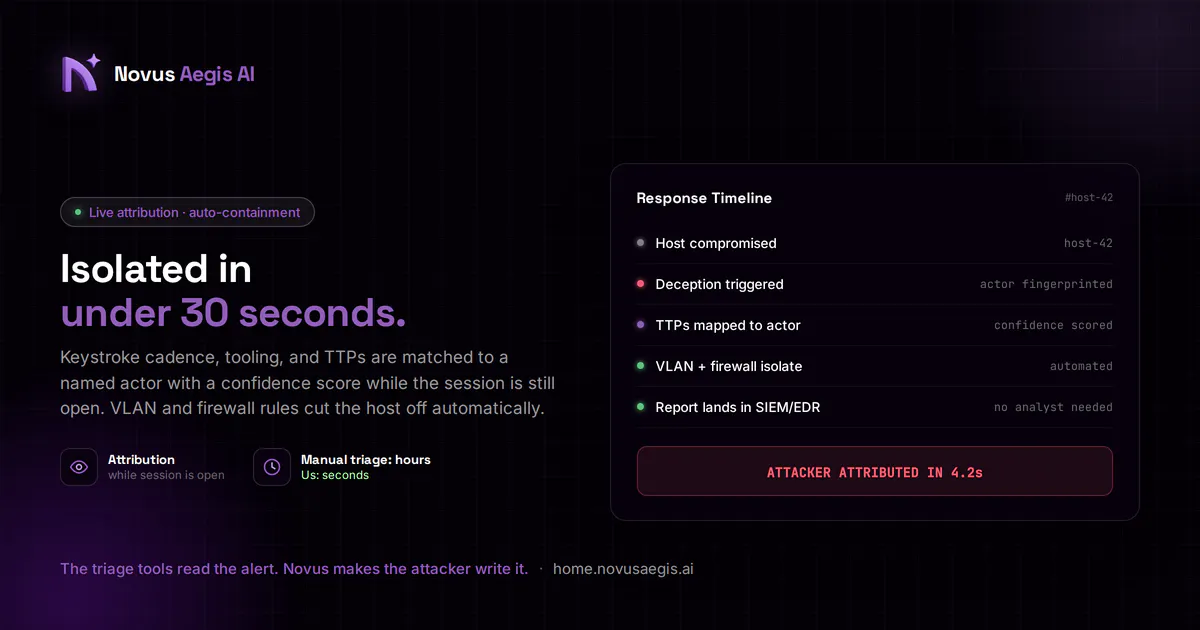
- エンドポイント、ネットワーク、クラウド、ID、内部脅威のアラートをAIが自律調査し、侵害システムを30秒未満で隔離。SOCの調査負荷と平均復旧時間を大幅に削減します。
- Splunk、Microsoft Sentinel、CrowdStrike、Okta、AWSなどと連携し、エージェントレスかつ48時間以内に導入可能。シャドーAIの発見・管理や各種コンプライアンスにも対応します。
こんな人におすすめ
- 大量のSIEMアラートや誤検知に悩み、重要なインシデントの特定と初動対応に時間がかかっているSOCチームに適しています。
- 夜間や少人数体制でも、アラートの調査から脅威の帰属、封じ込めまでを一貫して自動化し、アナリストの負担を軽減したい組織に向いています。
- 既存のセキュリティ製品を置き換えずに導入し、クラウド環境や社内で利用される未承認のLLMアプリ・エージェントも統制したい企業に適しています。
投票数: 1