
RedMirror: make any LLM find real bugs
ストックにはログインが必要です
あらゆるLLMにコード中の本物のバグを見つけさせ、証明まで行わせる
Artificial Intelligence
Developer Tools
Security
概要
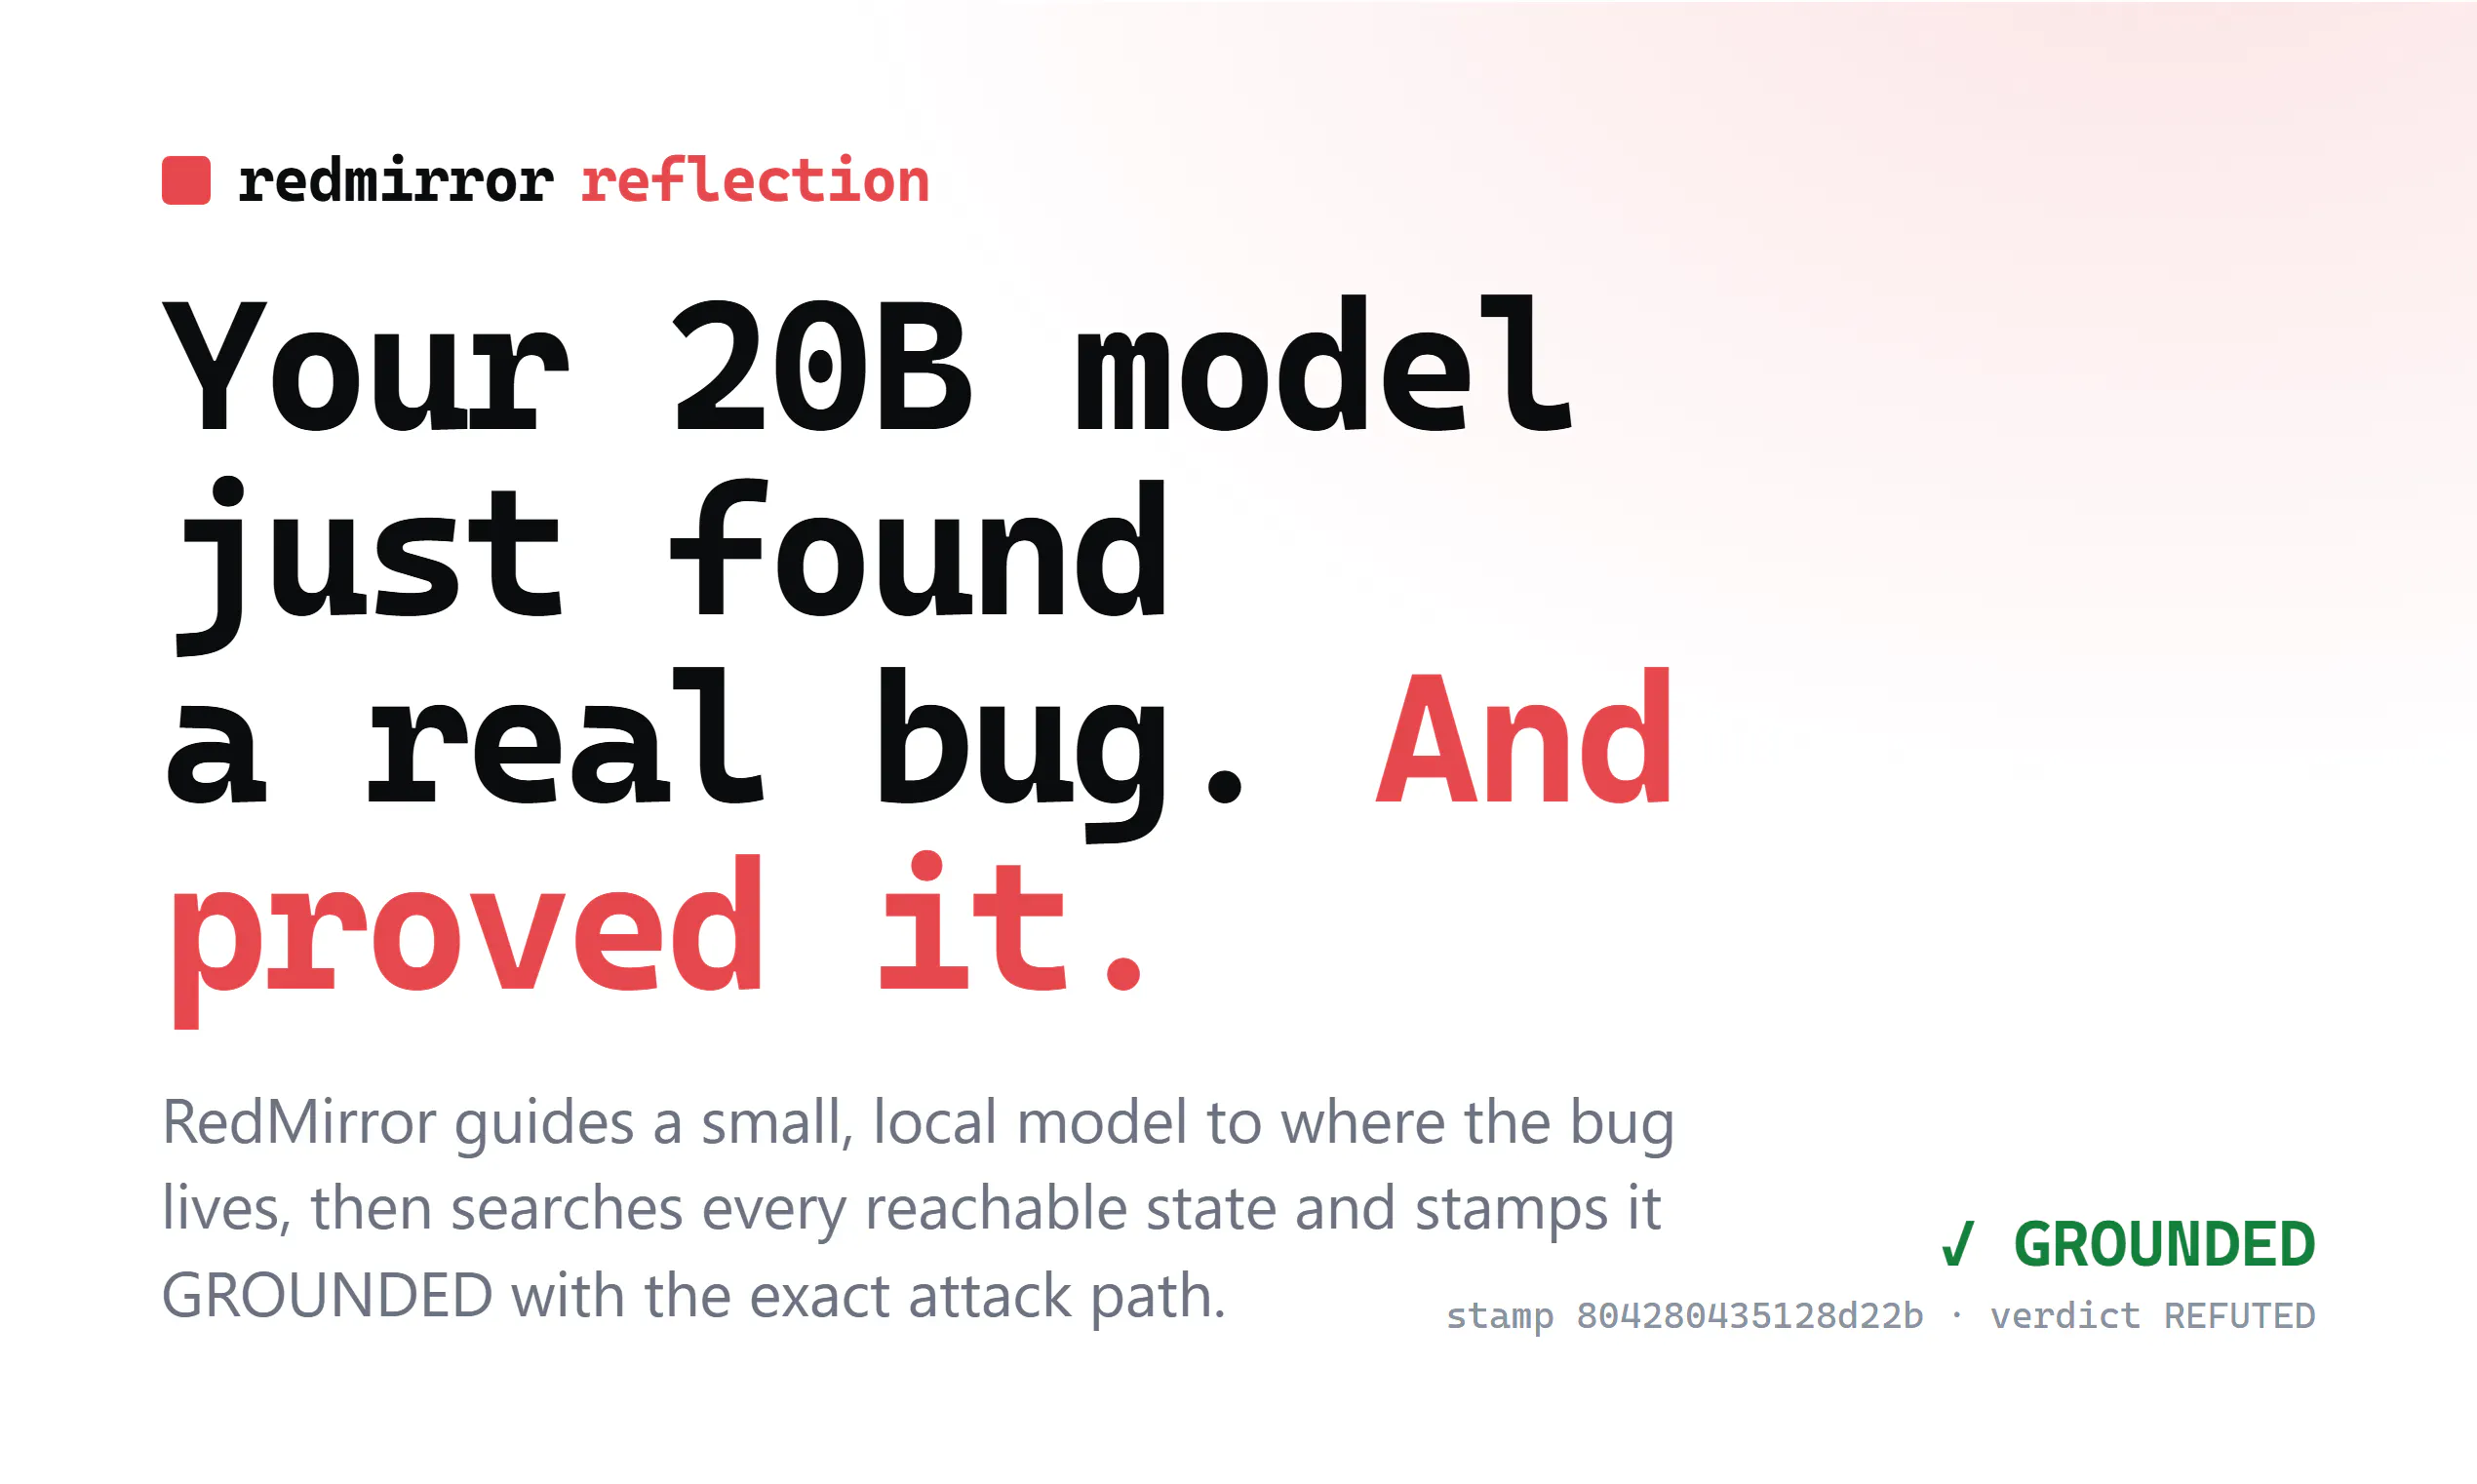
- RedMirror Reflectionは、LLMが推測で脆弱性を作り出すのではなく、実際に存在するバグと具体的な攻撃経路を特定できるよう支援するセキュリティツールです。
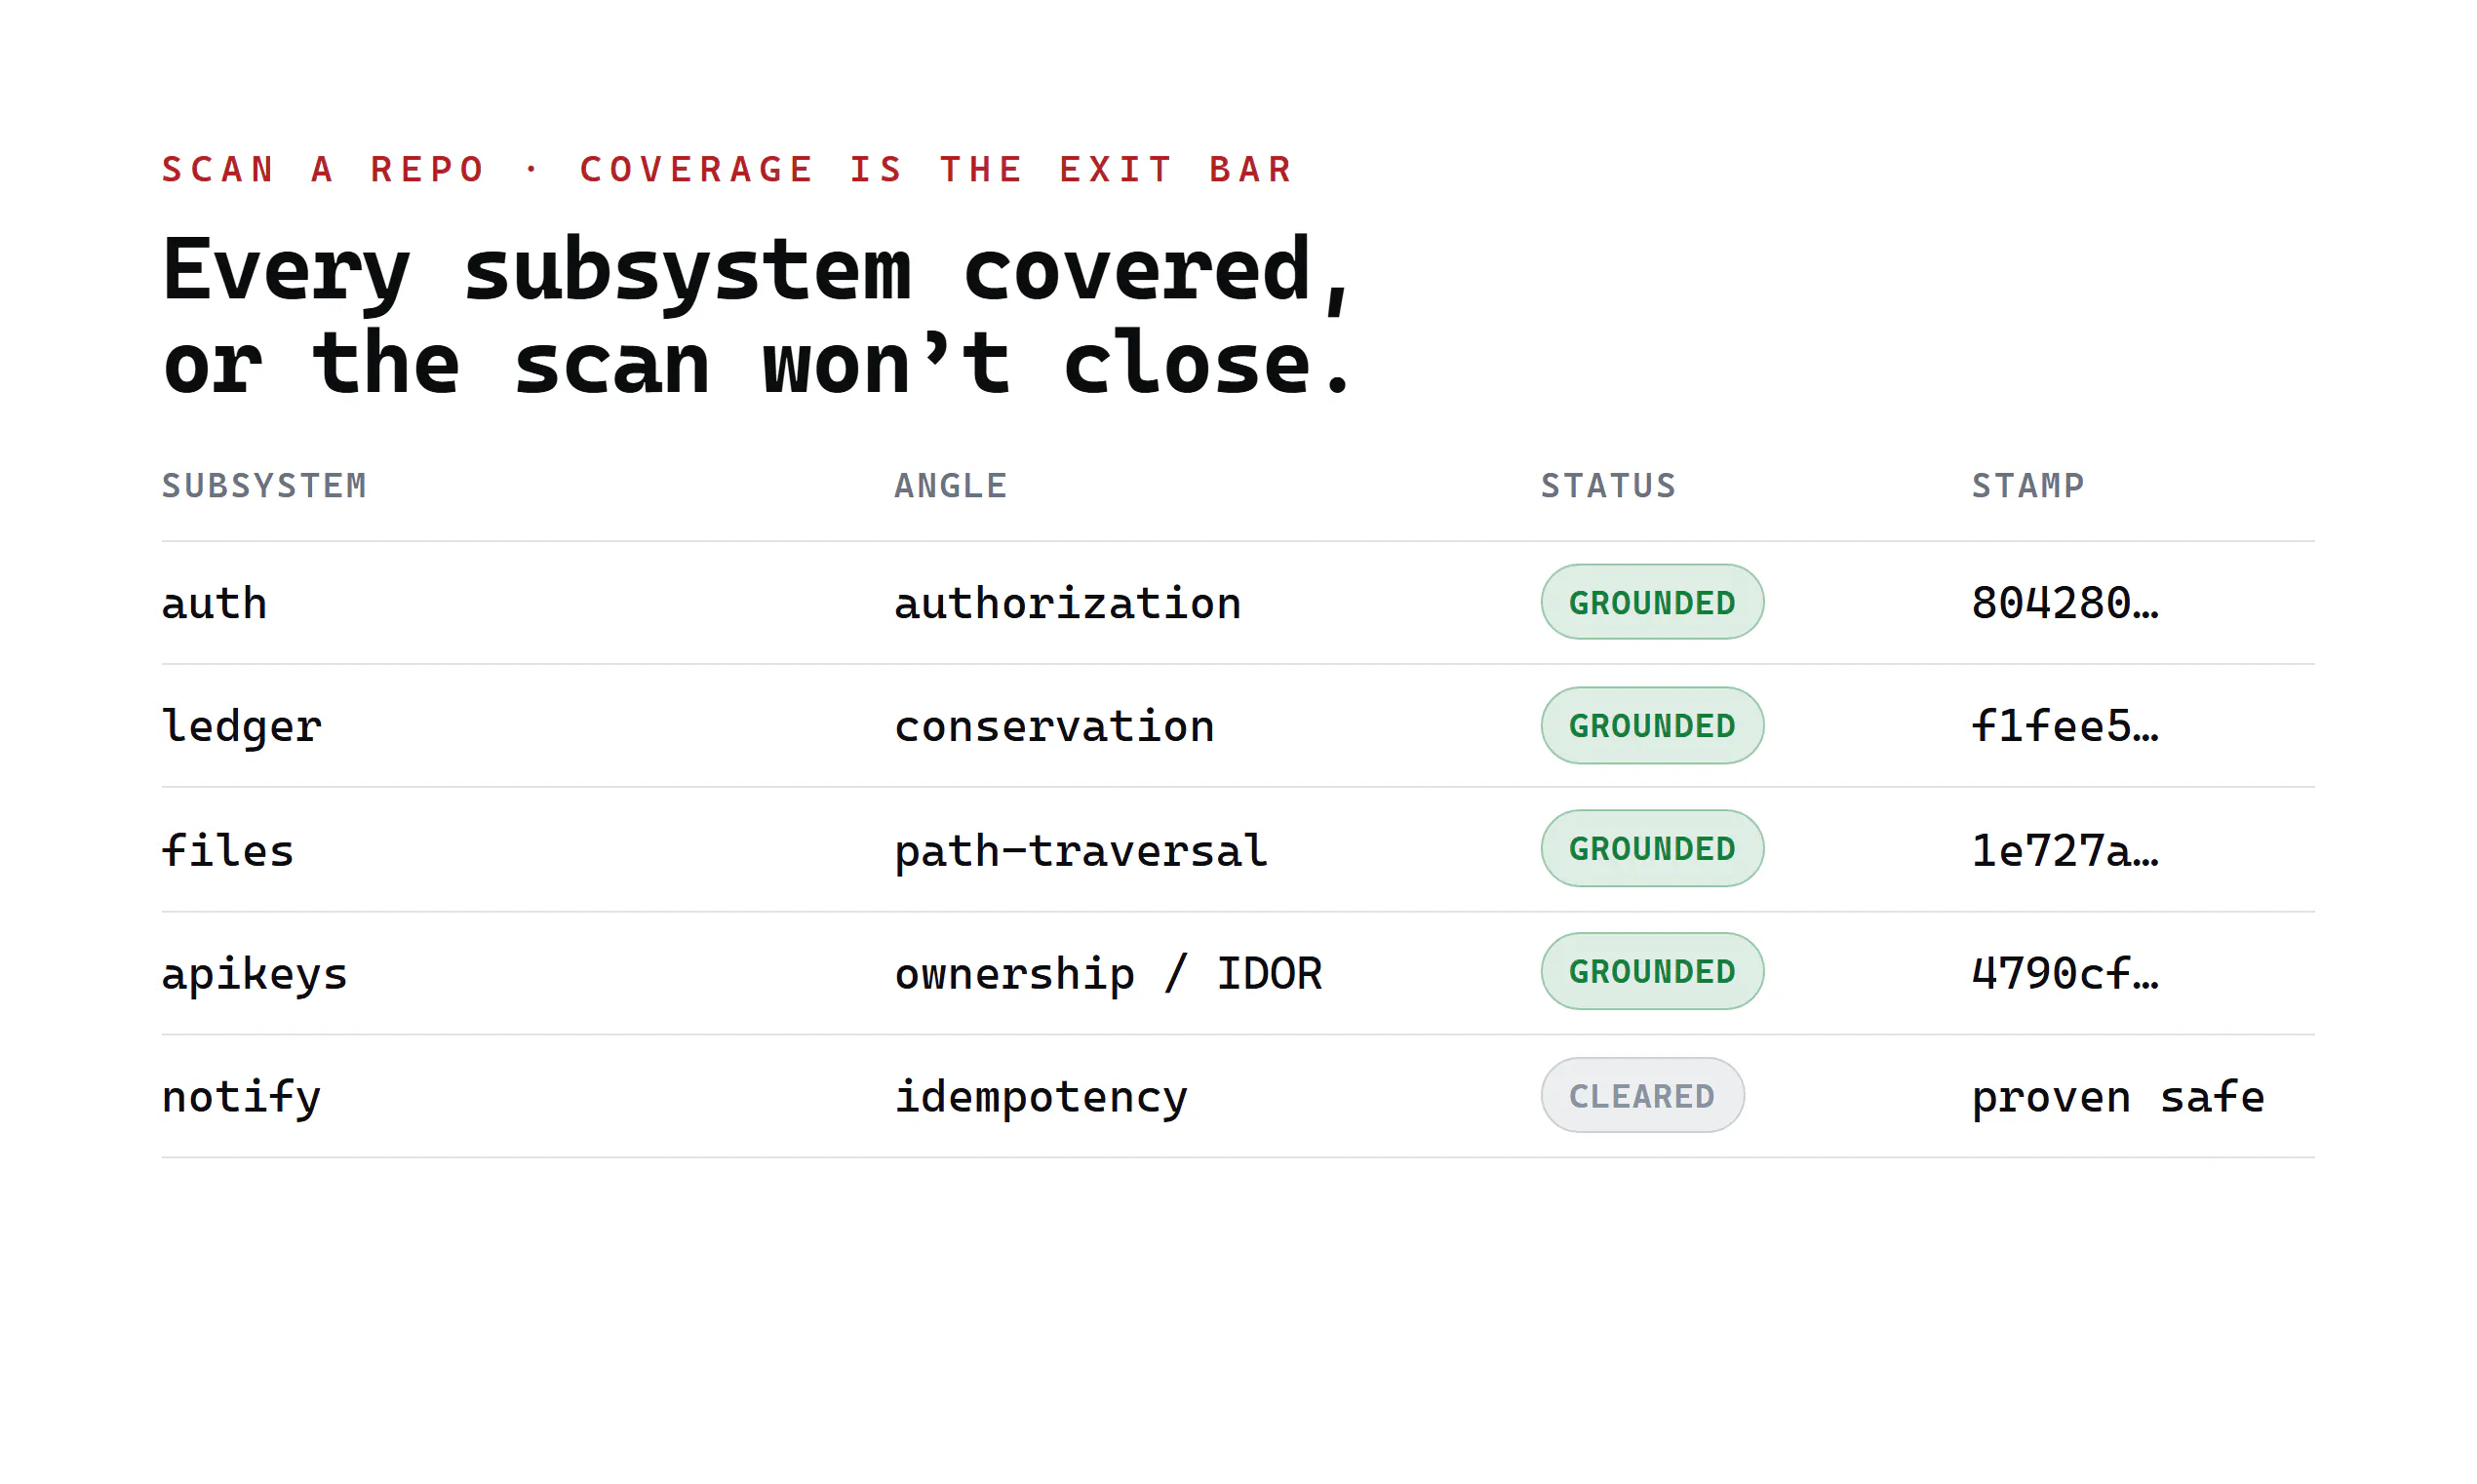
- 脆弱な関係やサブシステム固有の観点へモデルを誘導し、到達可能な状態を網羅的に探索して、再現可能な証拠または安全性の証明を返します。
主な特徴
- 認可、資産価値の保存、所有権、パス処理、冪等性などの観点からバグを探索し、SQLインジェクション、コマンドインジェクション、XSS、SSRFなどにも対応します。
- Claude Code、Cursor、Codex、Gemini CLI、piへ1行で導入できるMCPサーバーとして動作し、クラウドモデルでもローカルモデルでも利用できます。
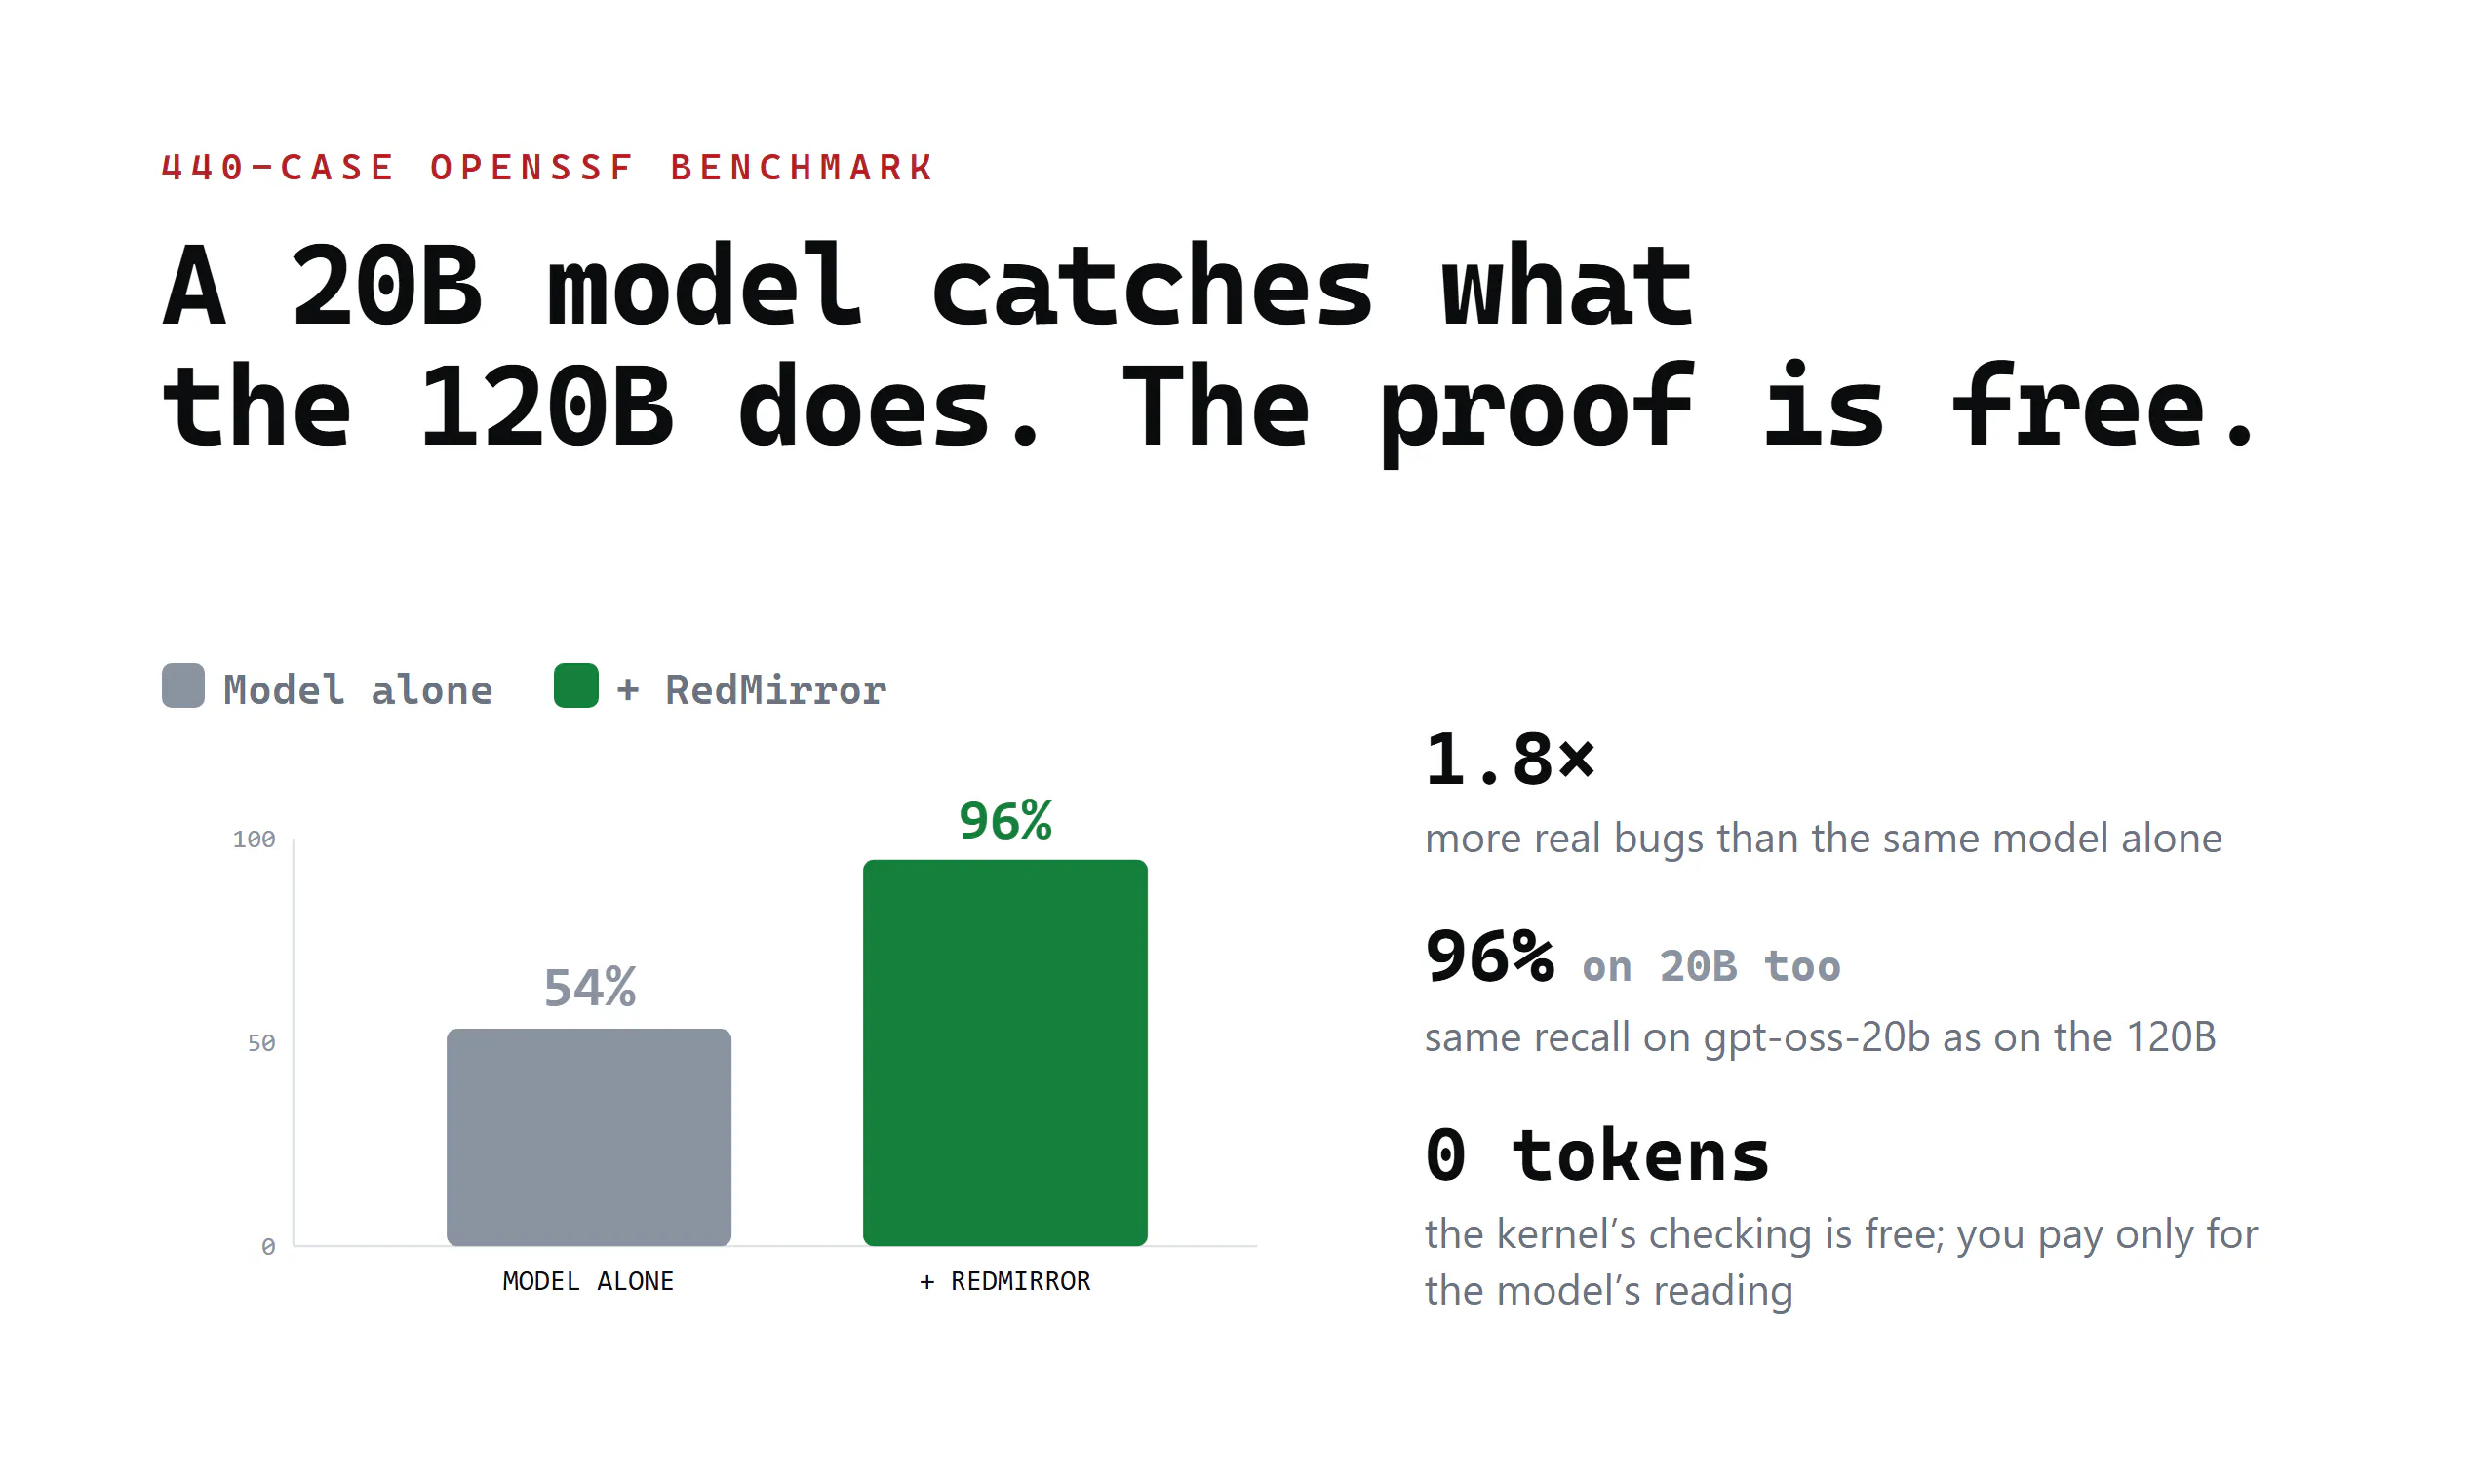
- OpenSSFの440件ベンチマークで20Bモデルが96%の検出率を達成。コードを端末外へ出さず、1台のGPUでローカル実行することも可能です。
こんな人におすすめ
- LLMを活用したコード監査で、誤検知ではなく実際に再現できる脆弱性と攻撃手順を確認したい開発者やセキュリティエンジニア。
- 小規模なローカルモデルを使いながら、ソースコードを外部へ送信せずに包括的なバグ探索を行いたいチーム。
投票数: 1