OpenTrustBench
ストックにはログインが必要です
あらゆるAIエージェントに信頼スコアを
Artificial Intelligence
GitHub
Open Source
Security
概要
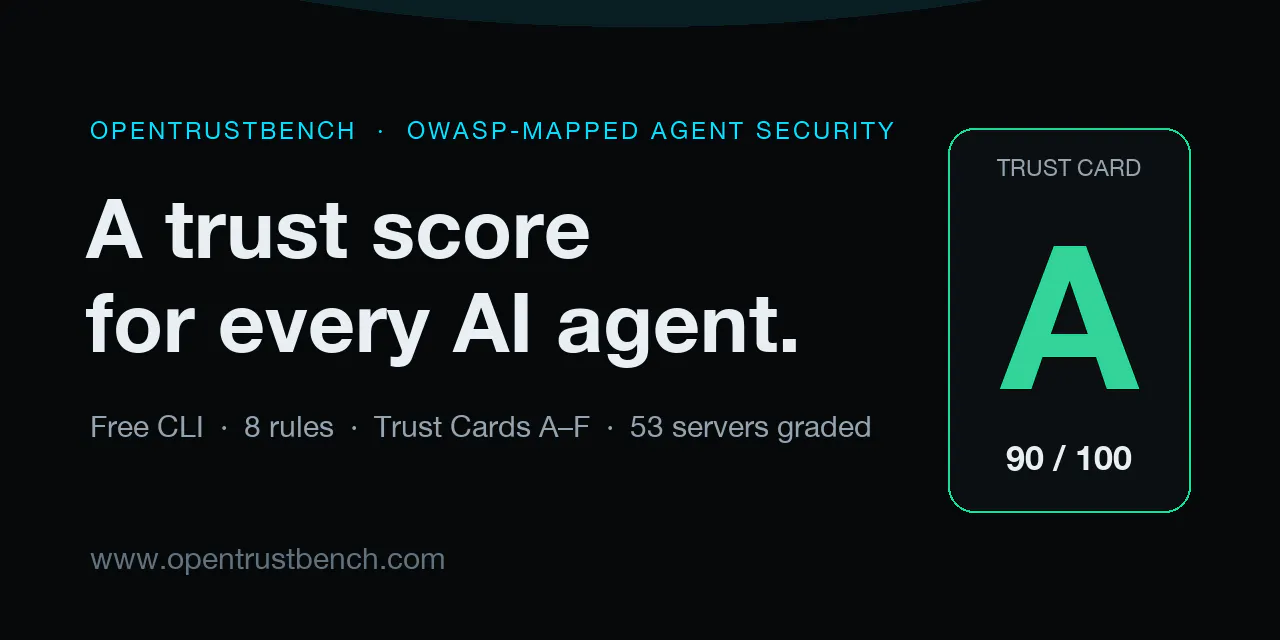
- AIエージェントやMCPサーバーを静的解析し、安全性をA〜Fのレターグレードで評価する無料のローカル優先型スキャナーです。
- スキャン結果はTrust Cardとして整理され、OWASP対応の検出結果やCIに組み込めるSARIF形式で出力できます。
- 公開レジストリでは53台のMCPサーバーをスキャンした結果と証拠を確認でき、導入前の比較材料として活用できます。
主な特徴
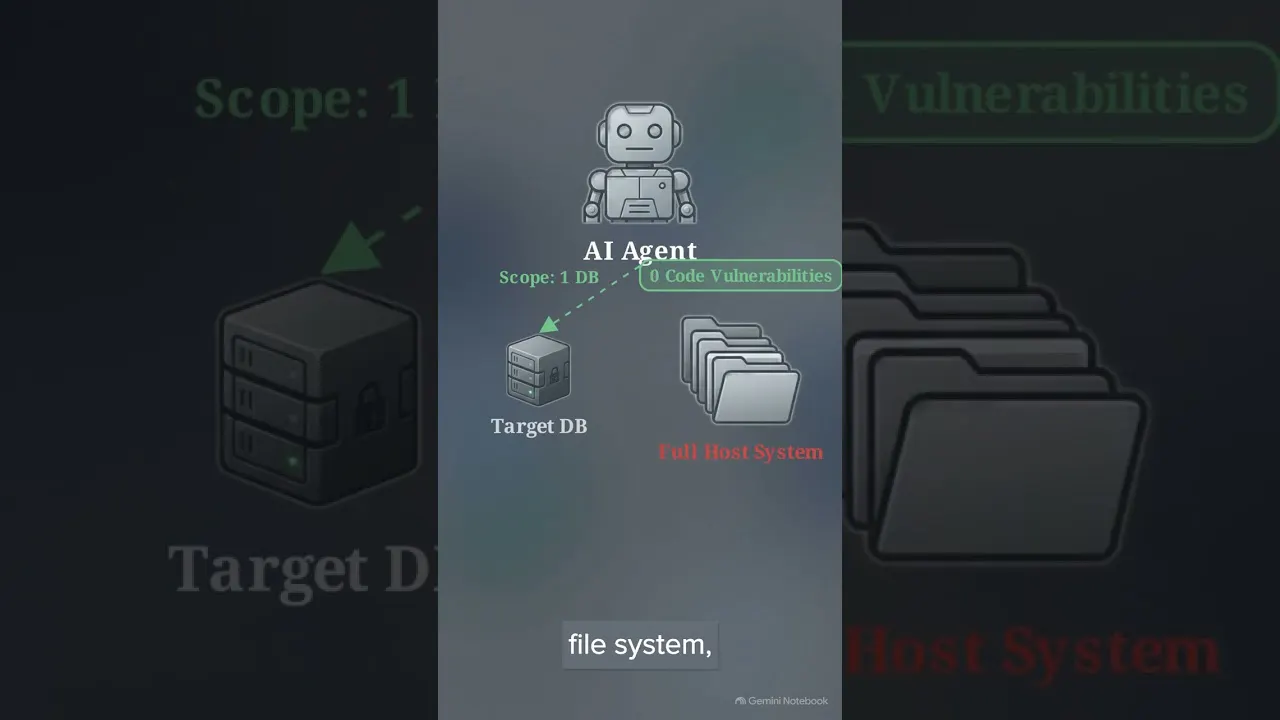
- 8つのOWASP対応ルールで、AIエージェントやMCPサーバーに潜む権限・ファイル・シェルアクセスなどのリスクを確認できます。
- 静的解析のみでコードを実行せず、発見事項を捏造しない方針を明示。攻撃モードや評価の限界も透明性をもって説明しています。
- Apache-2.0で永久無料、テレメトリーもありません。CLIはnpxコマンドから利用でき、結果をCIのセキュリティチェックへ接続できます。
こんな人におすすめ
- シェル操作やファイルアクセス、APIキーへの権限を持つMCPサーバーを導入する前に、リスクを手早く確認したい開発者。
- AIエージェントの安全性をCI/CDに組み込み、OWASPに対応した検出結果をSARIFで管理したいチーム。
- 認証済みという印象ではなく、解析結果と限界を含む具体的な証拠に基づいてツールを評価したいユーザー。
投票数: 0