GAUNTLEX
ストックにはログインが必要です
開発のスピードに追随するセキュリティテスト
Artificial Intelligence
Developer Tools
GitHub
Security
概要
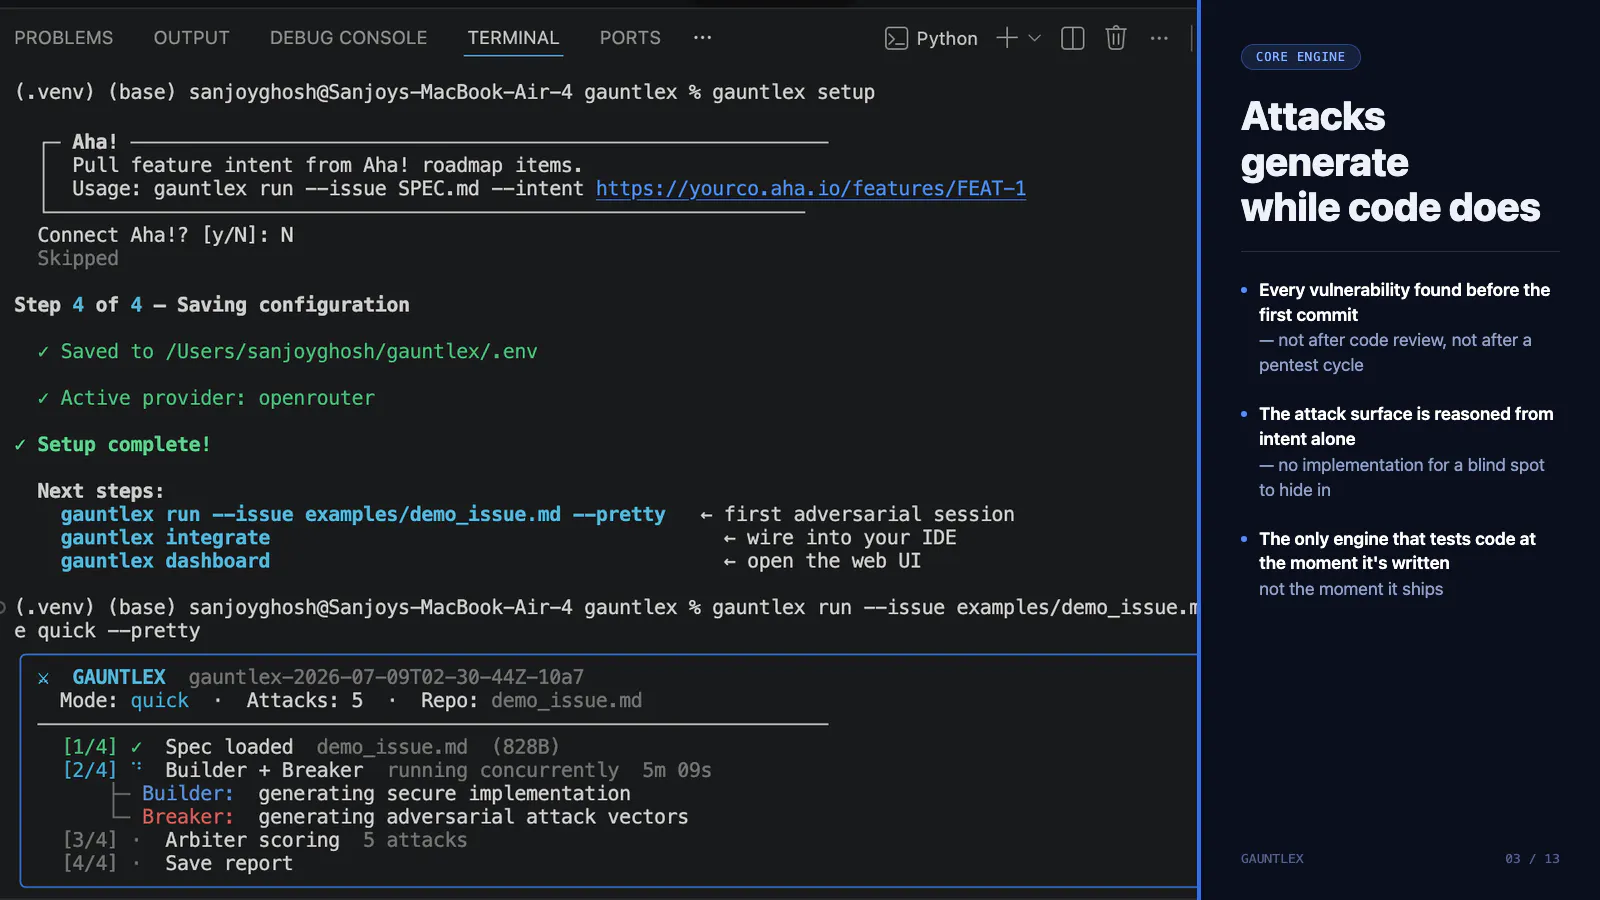
- AIが実装を生成するのと同時に、別のエージェントが同じ仕様から攻撃を考案し、開発とセキュリティテストの間にある危険な空白を縮めます。
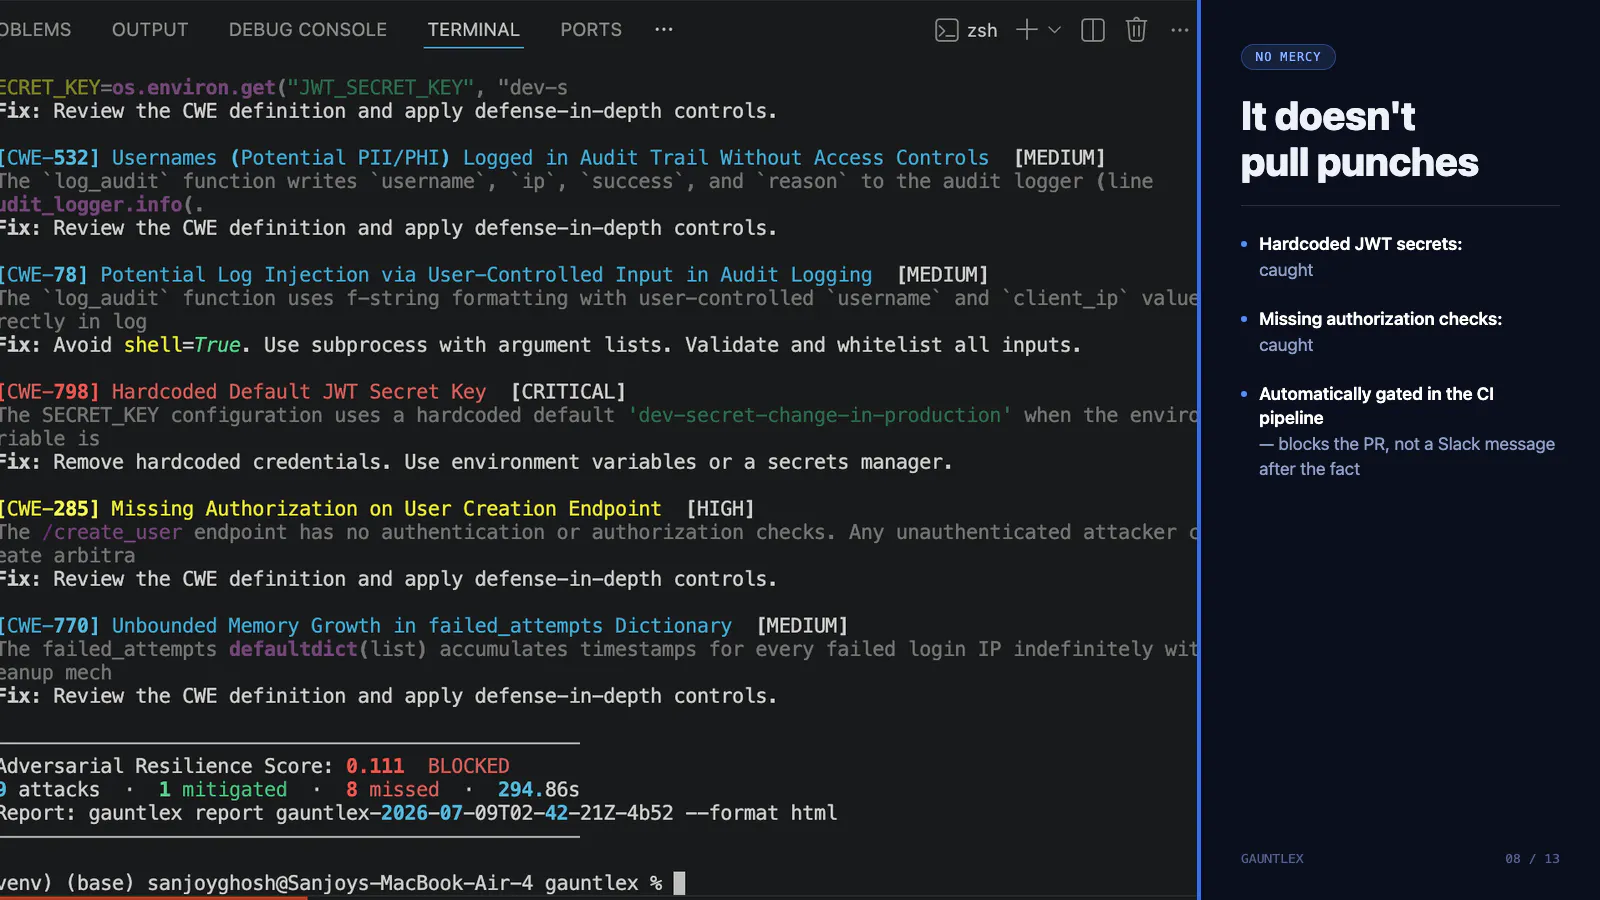
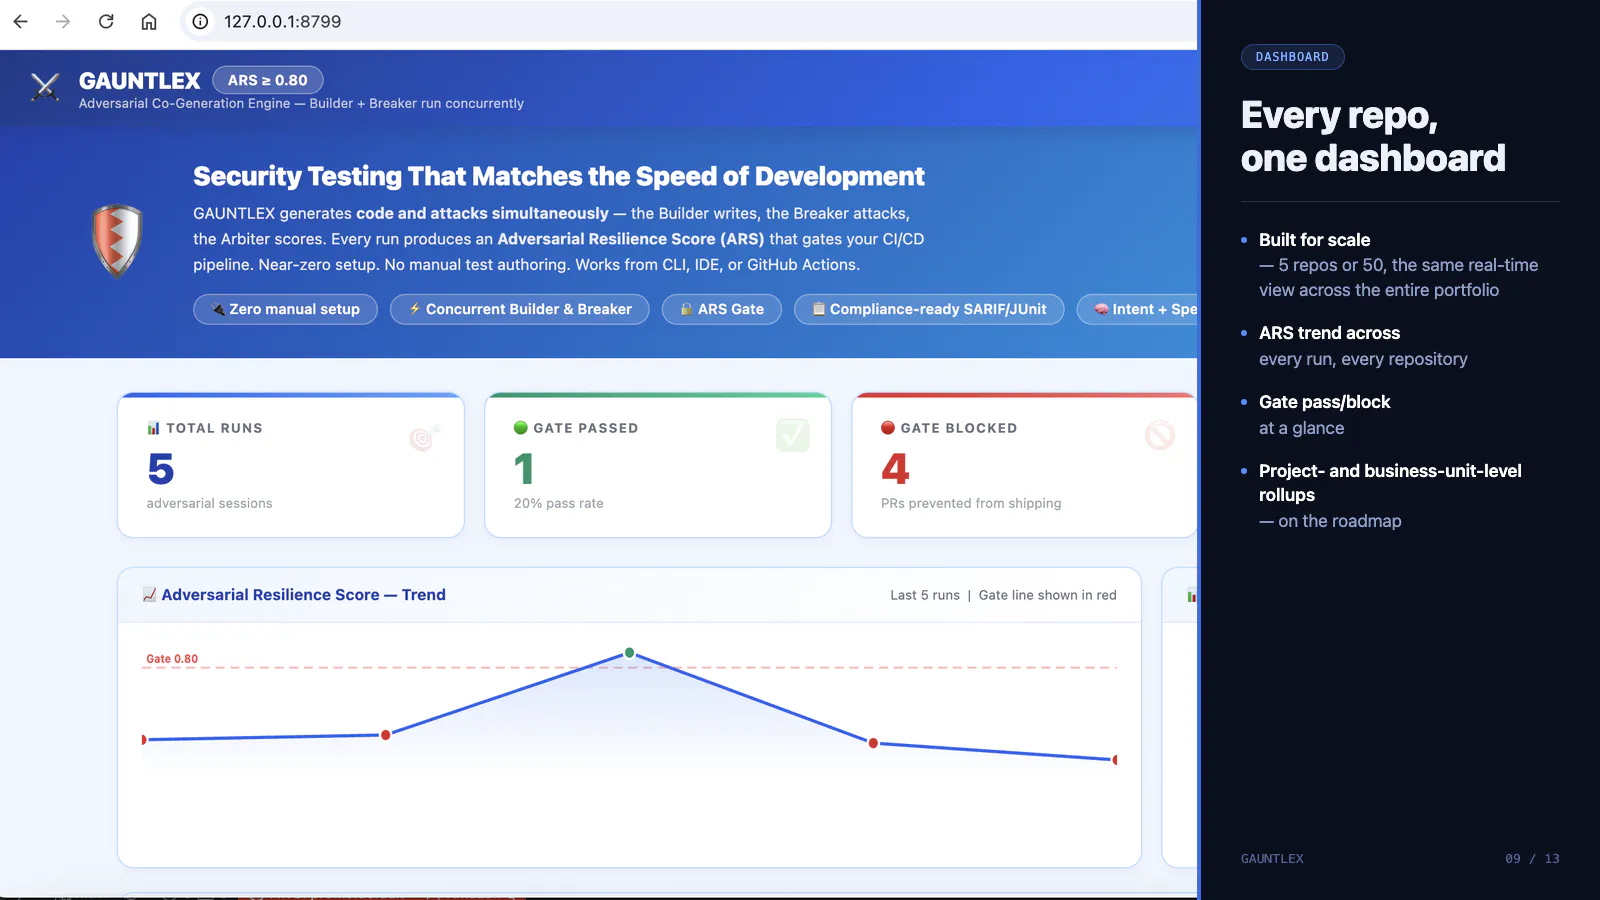
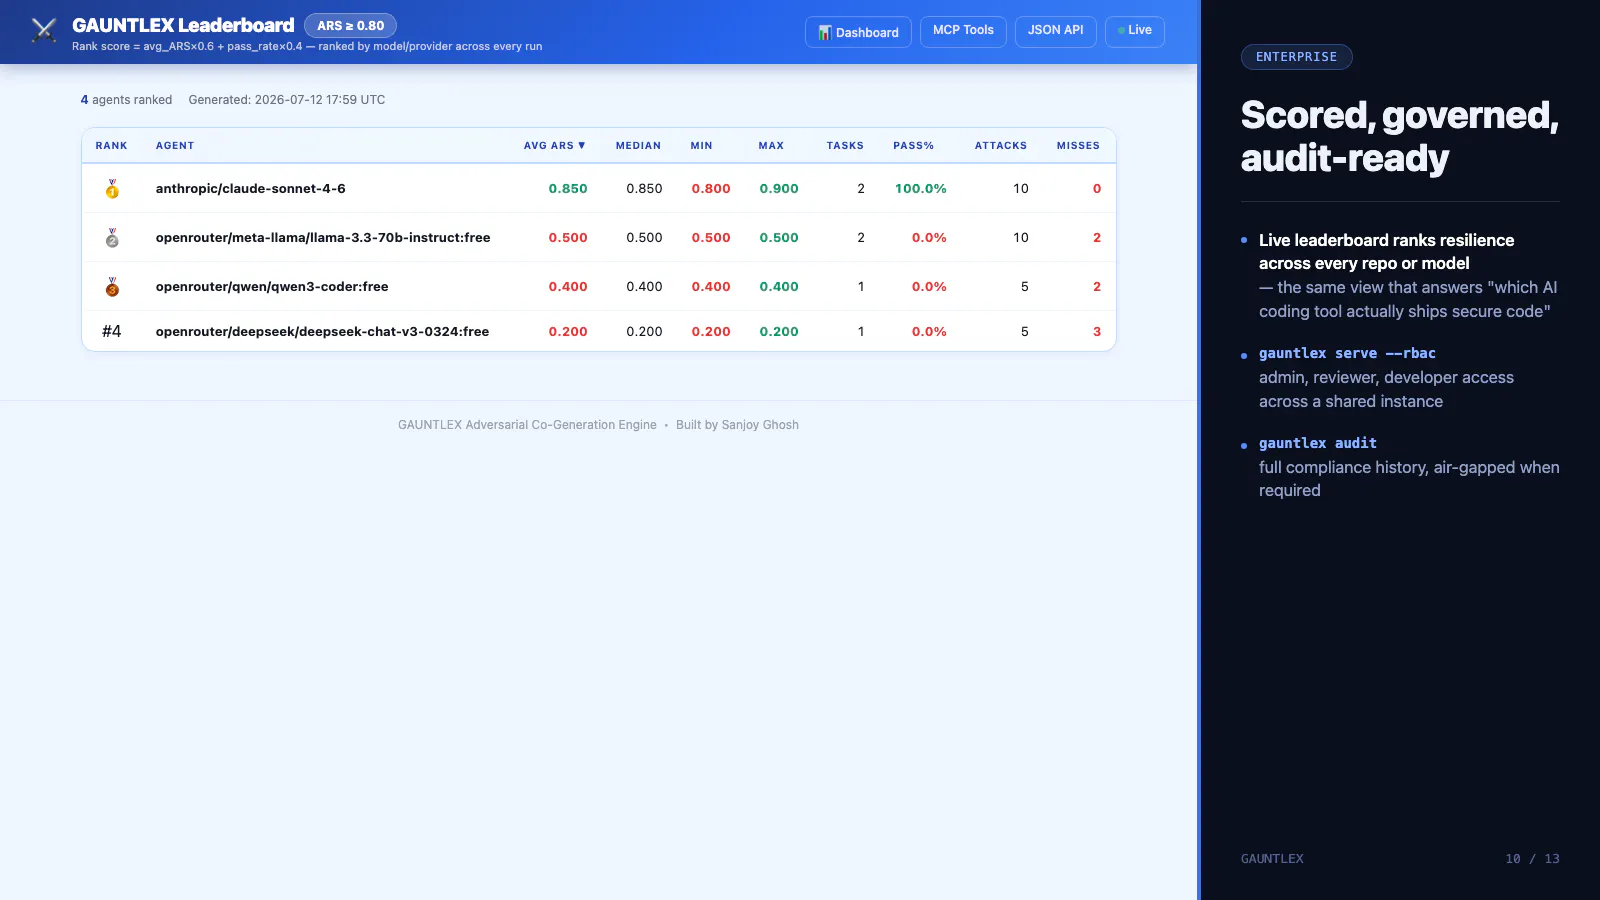
- BuilderとBreakerを並行稼働させ、Arbiterが攻撃結果を集約して、CIのマージ可否を判断できる単一の敵対的レジリエンススコアを算出します。
主な特徴
- 実装コードを見ないBreakerが仕様だけをもとに攻撃を生成するため、開発者の実装上の工夫に依存しない攻撃者視点の検証を行えます。
- HIPAAやPCI DSS、SOC 2、OWASP Top 10などのプレイブック、SHA-256による監査証跡、Ollamaを使った完全ローカル実行に対応します。
- pipで導入でき、Claude CodeやCursorなどとMCPサーバー経由で接続可能です。APIキー利用、無料モデル、ローカルモデルから運用方法を選べます。
こんなチームにおすすめ
- AIコーディングツールを活用しながら、コード生成後のセキュリティレビューや手作業のテスト作成にかかる時間を短縮したい開発チームに適しています。
- セキュリティ基準をCIのマージゲートへ組み込み、実装を本番へ進める前に、仕様起点の攻撃で重大な見落としを検出したい組織に向いています。
- 規制対応やエアギャップ環境が必要で、業界別の管理策に沿った検証と、後から改変を確認できる監査レポートを求めるチームに有効です。
投票数: 0